قد يصل إلى صاحب البيانات إشعار مقتضب بأن اسمه أو رقم هويته أو وسيلة اتصاله أو بياناته المالية ظهرت ضمن حادثة أمنية. وقد يكتشف الأمر بنفسه بعد رسائل احتيالية، أو محاولات دخول، أو معاملات لم ينفذها. عندها لا يكون السؤال المهم: «هل حدث اختراق؟» فقط، بل: ما البيانات التي انكشفت؟ ومن كانت تحت سيطرته؟ وهل أُبلغ المتضرر في الوقت المناسب؟ وما الضرر الذي وقع فعلاً؟ الإجابة المنظمة عن هذه الأسئلة هي التي تحول القلق إلى ملف شكوى أو مطالبة قابل للإثبات.
يتناول هذا الدليل تسرّب البيانات الشخصية في السعودية من زاوية المتضرر: حقوقه تجاه جهة التحكم، وطريقة حفظ الأدلة، ومدة الشكوى، والفرق بين البلاغ التنظيمي والمطالبة بالتعويض. فالتسرب لا يمنح تعويضاً آلياً لمجرد وقوعه، لكنه قد ينشئ مسؤوليات متعددة متى ثبتت المخالفة والضرر وعلاقة السببية.
ما المقصود بتسرّب البيانات الشخصية؟
التسرب أوسع من نشر ملف كامل على الإنترنت. فقد يكون وصولاً غير مشروع إلى قاعدة بيانات، أو إرسال كشف عملاء إلى مستلم خاطئ، أو فقد جهاز غير محمي، أو تمكين موظف أو مورد من الاطلاع على معلومات لا يحتاجها، أو استخدام البيانات في غرض غير الذي جُمعت من أجله. وقد تقع الحادثة بسبب هجوم تقني أو خطأ بشري أو ضعف في الصلاحيات والإجراءات.
والبيانات الشخصية هي كل بيان يمكن أن يؤدي إلى معرفة الفرد بصورة مباشرة أو غير مباشرة. وتزداد حساسية الواقعة إذا شملت بيانات صحية أو وراثية أو ائتمانية أو مالية، أو صور الوثائق الرسمية، أو البيانات التي تكشف الأصل أو المعتقد أو السوابق. لذلك لا تُقاس خطورة الحادثة بعدد الملفات وحده؛ فقد تكون معلومة واحدة كافية لانتحال الهوية أو السيطرة على حساب.
إذا أعقب التسرب فتح حساب أو طلب تمويل باسم المتضرر، فينبغي التعامل أيضاً مع مسار انتحال الهوية وإثبات الضرر؛ لأن حادثة البيانات عندئذ أصبحت مدخلاً لواقعة مستقلة لها أدلتها وآثارها.
ما الحقوق التي يقررها نظام حماية البيانات الشخصية؟
تقرر المادة الرابعة من نظام حماية البيانات الشخصية حقوقاً تشمل العلم بالمسوغ والغرض من جمع البيانات، والوصول إليها والحصول على نسخة منها، وطلب تصحيحها أو إتمامها أو تحديثها، وطلب إتلاف ما انتهت الحاجة إليه وفق ضوابط النظام. عملياً، يستطيع المتضرر أن يطلب من جهة التحكم جواباً محدداً عن البيانات الموجودة لديها والغرض من معالجتها، لا مجرد رد عام بأن «الأنظمة آمنة».
وتلزم المادة التاسعة عشرة جهة التحكم باتخاذ إجراءات ووسائل تنظيمية وإدارية وتقنية تحافظ على البيانات، بما في ذلك أثناء نقلها. كما تلزم المادة العشرون جهة التحكم بإشعار الجهة المختصة عند تحقق حادثة التسرب أو التلف أو الوصول غير المشروع وفق الحالات والضوابط النظامية، وبإشعار صاحب البيانات فوراً إذا كان من شأن الحادثة ترتيب ضرر جسيم على بياناته أو عليه.
هل كل معالجة تحتاج إلى موافقة؟
الأصل في المادة الخامسة أن معالجة البيانات أو تغيير غرض المعالجة يحتاج إلى موافقة، ما لم يوجد مسوغ نظامي يجيز المعالجة دونها. لذلك لا يكفي أن يقول المتضرر: «لم أوافق»؛ بل يجب تحديد العملية المعترض عليها، والغرض منها، وهل تستند الجهة إلى عقد أو التزام نظامي أو مصلحة مشروعة مستوفية لشروطها. هذه الدقة تمنع اختزال النزاع في عبارة عامة يصعب بناؤها قضائياً.
واجب الإشعار خلال 72 ساعة: على من يقع؟
تنص المادة الرابعة والعشرون من اللائحة التنفيذية لنظام حماية البيانات الشخصية على أن تُشعر جهة التحكم الجهة المختصة خلال مدة لا تتجاوز 72 ساعة من وقت علمها بالحادثة، إذا كان من شأنها الإضرار بالبيانات أو بصاحبها أو التعارض مع حقوقه أو مصالحه. الإشعار يتضمن وصف الحادثة وتوقيتها وأنواع البيانات والفئات المتأثرة والمخاطر والتدابير المتخذة.
هذه مهلة على جهة التحكم لإشعار الجهة المختصة، وليست مهلة تمنع المتضرر من توثيق الواقعة أو مخاطبة الجهة فوراً. كما توجب اللائحة إشعار صاحب البيانات دون تأخير غير مبرر إذا كان التسرب قد يرتب ضرراً على بياناته أو يتعارض مع حقوقه أو مصالحه، مع بيان المخاطر والتدابير والتوصيات التي تساعده على تخفيف الأثر.
إذا كان الإشعار غامضاً، يطلب المتضرر كتابةً تحديد الفئات المتسربة، وتاريخ العلم بالحادثة، وهل شملت كلمات مرور أو هويات أو بيانات مالية، وما الإجراءات الوقائية المقترحة. ويمكن أن يساعده تنظيم مراسلاته وفق مبادئ إدارة الشؤون القانونية داخل الشركات إذا كان المتضرر منشأة أو كانت الحادثة تمس موظفين وعملاء متعددين.
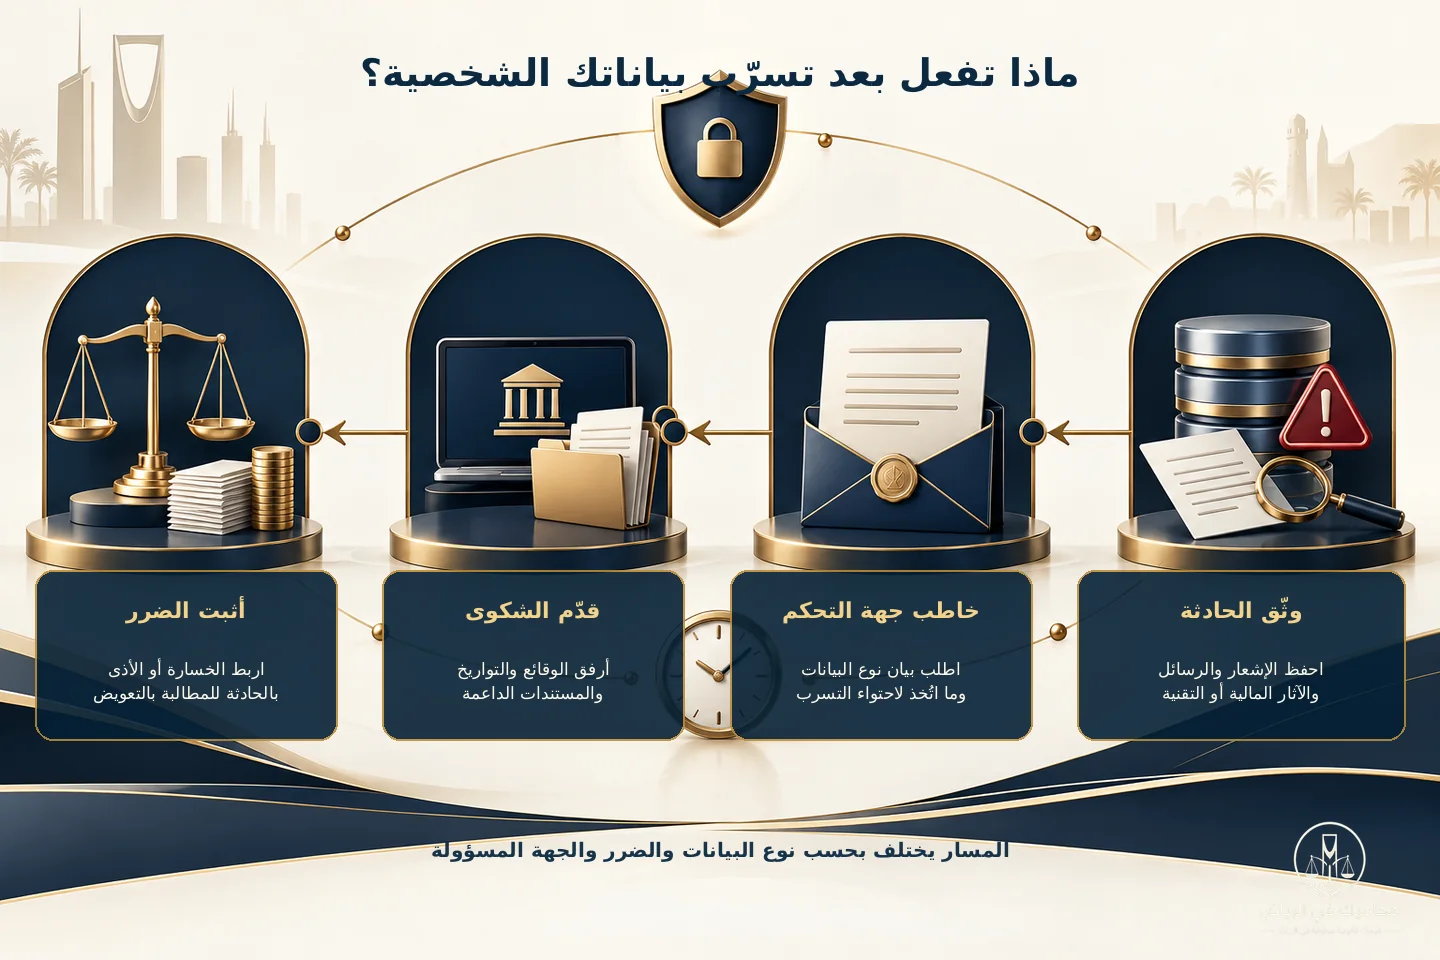
ماذا يفعل المتضرر فور اكتشاف التسرب؟
1. احفظ الإشعار كما وصل
احتفظ بالبريد أو الرسالة كاملة مع التاريخ والمرسل والعنوان الإلكتروني والرابط، وصوّر الصفحة التي أعلنت الحادثة إن وجدت. لا تكتفِ بصورة مقتصة؛ فالسياق والبيانات الوصفية قد تكون مهمة، كما هو الحال عند مناقشة حجية محادثات واتساب والدليل الرقمي. وسجّل متى علمت بالحادثة، لأن هذا التاريخ مؤثر في مدة الشكوى.
2. قلّل الضرر ولا تتلف الدليل
غيّر كلمات المرور المتأثرة، وفعل التحقق متعدد العوامل، وراجع الحسابات والتنبيهات البنكية، وأبلغ مقدم الخدمة بأي نشاط غير مألوف. لكن لا تحذف الرسائل أو الحسابات قبل حفظ نسخة؛ فالحد من الضرر واجب عملي، وحفظ الأصل يساعد في الإثبات. وإذا تحولت البيانات إلى نشر علني لصور أو محادثات، راجع مسار البلاغ والحق الخاص عن النشر دون إذن.
3. وجّه طلباً واضحاً إلى جهة التحكم
اطلب بيان نوع بياناتك المتأثرة، ونطاق الحادثة، ووقت اكتشافها، والإجراء المتخذ، ووسيلة التواصل مع مسؤول حماية البيانات إن وجد. اجعل الطلب محدداً ومحايداً، ولا تطلب أسراراً أمنية قد تعرّض آخرين للخطر. احتفظ بإثبات الإرسال والرد؛ فالسكوت أو الرد الناقص قد يصبح جزءاً من التسلسل الزمني.
كيف تقدم شكوى عن انتهاك البيانات؟
تجيز المادة الرابعة والثلاثون من النظام لصاحب البيانات التقدم إلى الجهة المختصة بأي شكوى ناشئة عن تطبيق النظام أو اللوائح. وحددت المادة السابعة والثلاثون من اللائحة مدة لا تتجاوز 90 يوماً من تاريخ الحادثة أو من تاريخ علم صاحب البيانات بها، مع سلطة الجهة المختصة في تقدير قبول الشكوى المتأخرة إذا وجدت أسباباً واقعية منعته من تقديمها خلال المدة.
تُقدم الشكوى من خلال خدمة الشكاوى المتعلقة بالبيانات الشخصية. وتتطلب الخدمة حساباً في أبشر ومعلومات كافية ووثائق داعمة. ويُستحسن أن تتضمن الشكوى مكان وزمان المخالفة، وبيانات الجهة المشتكى ضدها، ووصف الفعل بعبارات محددة، وطلبات واضحة، مع فهرس للمرفقات. ولترتيب الملف، يفيد دليل المشفوعات وأهميتها في القضايا.
ما الأدلة التي تقوي الشكوى؟
- إشعار التسرب أو إعلان الجهة وأي تحديث لاحق.
- الطلب المرسل إلى جهة التحكم وردها أو ما يثبت عدم الرد.
- تنبيهات الدخول، ورسائل تغيير كلمة المرور، ومحاولات الاستيلاء على الحساب.
- كشف بالعمليات غير المصرح بها أو تكلفة استعادة الحساب والخدمات.
- تقرير تقني موثوق عند الحاجة، دون محاولة اختراق الجهة أو جمع أدلة بطريقة غير مشروعة.
- تسلسل زمني يربط التسرب بالضرر اللاحق دون قفزات أو مبالغة.
الفرق بين الشكوى والتعويض والبلاغ الجنائي
| المسار | الغرض | ما يحتاجه عملياً | النتيجة المحتملة |
|---|---|---|---|
| الشكوى التنظيمية | فحص مخالفة النظام واللائحة | وصف محدد للحادثة والجهة والأدلة | اتخاذ الإجراء النظامي وإشعار مقدم الشكوى بالنتيجة |
| دعوى التعويض | جبر الضرر المادي أو المعنوي | مخالفة وضرر وعلاقة سببية ومستندات تقدير | تعويض يتناسب مع الضرر إذا ثبتت عناصره |
| البلاغ الجنائي | ملاحقة فعل مجرّم، كالإفصاح العمدي عن بيانات حساسة في الحالة النظامية | وقائع تدل على الفعل والقصد والأطراف | تحقيق وادعاء وحكم بحسب الاختصاص وثبوت الجريمة |
ليست هذه المسارات بدائل متطابقة. قد تثبت مخالفة تنظيمية بلا ضرر مالي قابل للإثبات، وقد يقع ضرر يستلزم تعويضاً إضافة إلى الإجراء التنظيمي. وقد تدخل الواقعة في نطاق جنائي إذا توافرت عناصر المادة الخامسة والثلاثين، ومنها الإفصاح أو النشر المخالف للبيانات الحساسة بقصد الإضرار أو تحقيق منفعة شخصية.
متى يحق للمتضرر المطالبة بالتعويض؟
تقرر المادة الأربعون من النظام حق من لحقه ضرر بسبب مخالفة النظام أو اللوائح في المطالبة أمام المحكمة المختصة بالتعويض عن الضرر المادي أو المعنوي بما يتناسب مع حجم الضرر. وهذا النص لا يجعل مبلغ التعويض ثابتاً، ولا يفترض الضرر بمجرد القلق؛ بل يحتاج الملف إلى بيان المخالفة، والضرر، والرابطة بينهما.
الضرر المادي قد يتمثل في مبلغ مسحوب، أو تكلفة استعادة حساب، أو نفقة حماية ضرورية، أو خسارة عملية مثبتة. والضرر المعنوي قد يرتبط بالمساس بالخصوصية أو السمعة أو الأذى النفسي الجدي، لكن تقديره يخضع للوقائع والأدلة. وتفيد مراجعة أركان المسؤولية التقصيرية في القضاء السعودي لفهم الخطأ والضرر والسببية دون الخلط بينها.
مثال: إذا تسربت صورة هوية ثم استُخدمت لمحاولة فتح حساب، تُجمع واقعة التسرب وإشعار الجهة والتنبيه الصادر عن مقدم الخدمة وطلب الإلغاء وأي تكاليف أو تعطيل. أما ظهور إعلان مزعج بعد الحادثة وحده فقد لا يكفي لإثبات أن مصدر البيانات هو الجهة ذاتها ما لم توجد قرائن تربط الواقعتين.
أخطاء تضعف موقف المتضرر
- نشر الإشعار والوثائق كاملة في منصات التواصل بما يزيد انتشار البيانات.
- اتهام موظف أو شركة بالجريمة دون دليل على القصد أو المصدر.
- إهمال تغيير كلمات المرور بحجة انتظار نتيجة الشكوى.
- تقديم صور غير مؤرخة أو مقتصة من دون حفظ الأصل.
- المطالبة بمبلغ جزافي من غير بيان طريقة الضرر أو إثباته.
- تجاوز مدة الشكوى مع غياب ما يثبت سبباً واقعياً للتأخير.
وللمنشآت، الوقاية تبدأ قبل الحادثة بسياسات وصول وعقود معالجة واستجابة واضحة. وقد تحتاج الشركات الناشئة خصوصاً إلى تنظيم امتثالها وعقودها القانونية بدلاً من نسخ سياسة خصوصية عامة لا تعكس عملياتها الفعلية.
أسئلة شائعة
هل تستحق كل حادثة تسرب تعويضاً؟
لا. المادة الأربعون تربط التعويض بضرر نتج عن مخالفة. يجب إثبات الضرر المادي أو المعنوي وعلاقته بالواقعة، ويُقدّر التعويض بما يتناسب مع حجمه.
هل مهلة 72 ساعة تخص المتضرر؟
لا. هي مدة إشعار جهة التحكم للجهة المختصة في الحالات المحددة بالمادة 24 من اللائحة، وتحسب من وقت علم جهة التحكم بالحادثة. أما شكوى صاحب البيانات فمدتها الأصلية 90 يوماً من الحادثة أو العلم بها.
هل يجب انتظار رد الشركة قبل تقديم الشكوى؟
لا يقرر النص العام شرطاً مطلقاً بانتظار الرد. ومع ذلك، مخاطبة الجهة سريعاً قد تكشف النطاق وتثبت تاريخ العلم والاستجابة، ما لم تكن هناك ضرورة عاجلة لاتخاذ إجراء فوري.
هل يكفي تصوير رسالة التسرب؟
هي بداية مفيدة، لكن الأفضل حفظ الرسالة كاملة وبيانات المرسل والتاريخ والروابط، وإضافة ما يثبت الأثر اللاحق والمراسلات مع جهة التحكم.
هل يجوز تسجيل مكالمة خدمة العملاء لإثبات الرد؟
المسألة تعتمد على سياق التسجيل وطريقة استعماله ونطاق الخصوصية. قبل التسجيل أو النشر، راجع ضوابط تسجيل المكالمات وحجية التسجيل، ويفضل طلب رد مكتوب يمكن توثيقه دون إشكال إضافي.
خلاصة عملية
بعد تسرّب بياناتك، ابدأ بالحماية والتوثيق معاً: احفظ الإشعار، غيّر بيانات الدخول، راقب الحسابات، واطلب من جهة التحكم بياناً واضحاً عن نطاق الحادثة وتدابيرها. جهّز تسلسلاً زمنياً ومرفقات مرتبة، ولا تتأخر عن مدة الشكوى. وإذا وقع ضرر مادي أو معنوي، افصل بين إثبات المخالفة وإثبات الضرر والسببية؛ فكل عنصر يحتاج دليله. كما ينبغي اختيار المسار الصحيح بين الشكوى التنظيمية والتعويض والبلاغ الجنائي بحسب طبيعة الواقعة.